비트코인은 안 뚫렸는데 4천억원이 사라졌다? 리퀴드 네트워크 해킹, 대체 어떻게 가능했나

“비트코인 4천억원어치가 털렸다는데, 비트코인 블록체인 자체가 뚫린 걸까?”
뉴스 제목만 보면 이런 생각부터 듭니다.
그런데 이번 사건은 우리가 흔히 떠올리는 ‘비트코인 해킹’과는 조금 다릅니다.
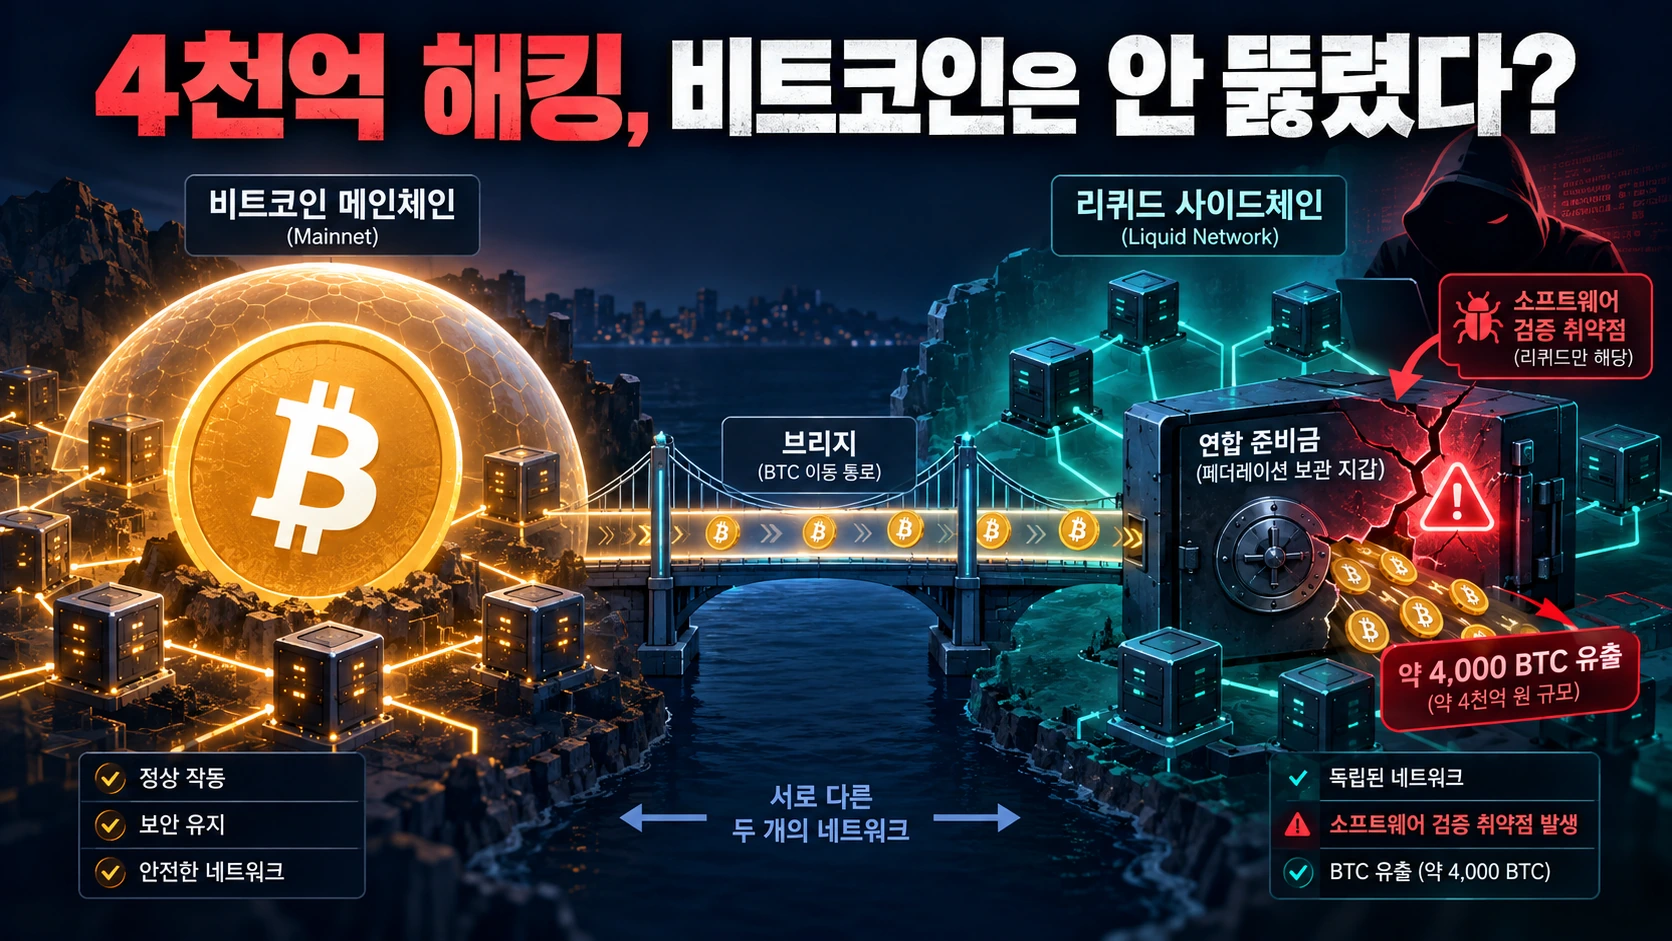
비트코인 메인 블록체인이 깨진 것이 아니라, 비트코인과 연결돼 움직이는 별도의 사이드체인 ‘리퀴드 네트워크(Liquid Network)’에서 소프트웨어 취약점이 발생했습니다. (Liquid 공식 기술문서)
더 이상한 대목도 있습니다.
“그렇게 큰돈을 가져간 사람들이 왜 대부분을 다시 돌려준 걸까?”
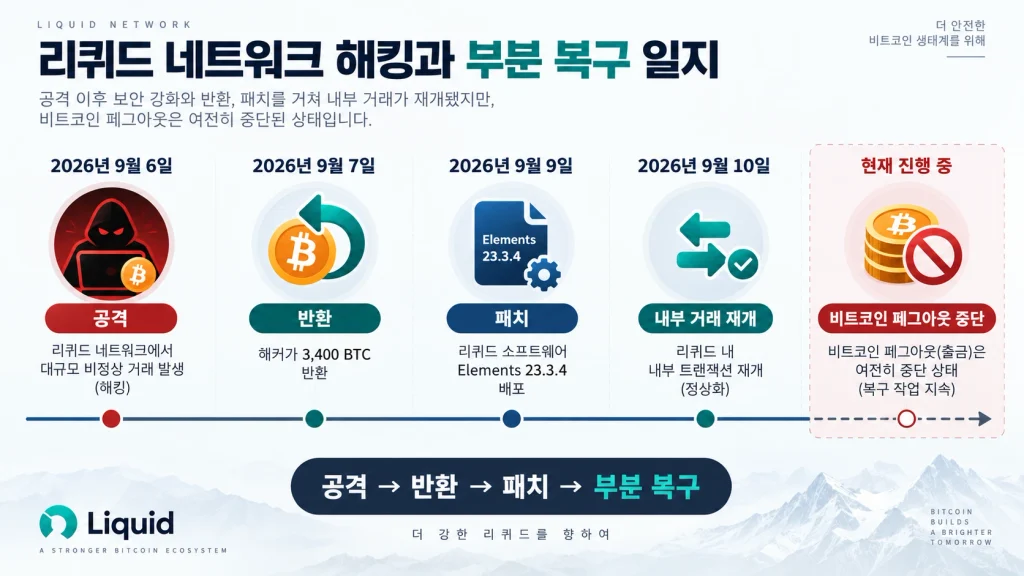
공격자는 약 4,000 BTC가 빠져나간 뒤 3,400 BTC를 반환했습니다.
하지만 약 598.5 BTC는 돌려주지 않았고, 자신들을 ‘화이트햇’이라고 부르면서 거액의 버그 바운티를 요구했습니다.
무슨 일이 있었던 걸까요?
4천억원 비트코인 해킹, 실제로 무슨 일이 있었나?
사건은 2026년 9월 6일 발생했습니다.
Liquid Network에서 실제 비트코인이 뒷받침하지 않는 약 4,000개의 L-BTC가 만들어졌고, 이 L-BTC가 정상적인 출금 절차를 통과하면서 약 4,000 BTC가 Liquid Federation의 비트코인 준비금에서 빠져나갔습니다.
당시 규모는 약 3억2천만달러였습니다. 공격에 사용된 출금 경로의 키 자체가 탈취된 것은 아니었다는 것이 Liquid 측 설명입니다. (Liquid 공식 업데이트)
핵심은 이것입니다.
해커가 비트코인 지갑의 비밀번호를 훔쳐 강제로 돈을 빼낸 구조가 아니었습니다.
시스템이 애초에 존재해서는 안 되는 L-BTC를 ‘정상적인 자산’으로 잘못 인정했고, 이후 출금 단계는 정상 절차대로 움직였습니다.
그렇다면 L-BTC는 대체 무엇일까요?
리퀴드 네트워크는 비트코인과 뭐가 다른 걸까?
Liquid는 비트코인과 별도로 움직이는 ‘사이드체인’입니다.
비트코인 메인체인에 BTC를 맡기면 Liquid에서는 그에 해당하는 LBTC를 사용할 수 있습니다.
원칙적으로 1 BTC가 잠겨 있으면 1 LBTC가 존재해야 합니다.
다시 Bitcoin으로 돌아갈 때는 LBTC를 없애고, 그만큼의 실제 BTC를 메인체인에서 돌려받습니다. (Liquid Bitcoin vs Liquid)

쉽게 비유해보겠습니다.
은행 금고에 금 100돈을 넣어두고 그 금을 대표하는 보관증 100장을 발행했다고 생각하면 됩니다.
정상이라면 금 100돈과 보관증 100장의 숫자가 맞아야 합니다.
그런데 이번 사건에서는 실제 금은 더 들어오지 않았는데 보관증이 수천 장 추가로 생긴 것과 비슷한 일이 벌어졌습니다.
문제는 그 가짜 보관증으로 실제 금까지 꺼낼 수 있었다는 점입니다.
그런데 어떻게 ‘없는 L-BTC’ 4천개가 만들어졌을까?
문제는 Liquid가 사용하는 오픈소스 소프트웨어 ‘Elements’의 거래 검증 과정에서 발생했습니다.
Liquid 공식 업데이트에 따르면 range proof 검증 결과를 임시로 저장하는 캐시의 취약점이 악용됐습니다.
쉽게 말하면 시스템이 예전에 검사한 결과와 새로운 거래를 제대로 구분하지 못하면서, 실제로는 검증되지 않은 거래를 이미 검증된 거래처럼 받아들이는 상황이 발생한 것입니다.
이 취약점을 이용해 실제 BTC 준비금이 없는 약 4,000 LBTC가 만들어졌습니다.
9월 9일 공개된 Elements 23.3.4 버전에는 이와 관련해 ‘range proof cache key’를 강화하는 수정이 포함됐습니다. (Elements 23.3.4)

공격자는 이렇게 만들어진 LBTC를 실제 BTC로 바꾸는 ‘peg-out’ 과정을 이용했습니다.
Liquid의 구조에서는 LBTC를 없애면 그에 해당하는 BTC를 비트코인 메인체인 쪽에서 내주는 방식으로 출금이 이루어집니다.
문제는 출금 단계에서 이미 잘못 만들어진 LBTC가 정상 자산으로 취급되고 있었다는 것입니다.
개인키가 안 털렸는데 어떻게 실제 BTC가 나갔을까?
바로 이 부분이 이번 사건의 가장 중요한 특징입니다.
Liquid 측과 관련 보도에 따르면 Federation 운영자의 키나 SideSwap의 Peg-out Authorization Key가 탈취된 사건은 아니었습니다.
공격자가 ‘금고 열쇠’를 훔친 것이 아니라, 금고 앞에서 제출하는 서류를 시스템이 잘못 진짜라고 인정한 것에 더 가깝습니다.
정상적인 peg-out 요청으로 인식된 뒤에는 실제 BTC가 지급됐습니다.
따라서 이번 사건을 단순히
“비트코인 비밀번호가 털려 4,000개를 도둑맞았다”
라고 이해하면 정확하지 않습니다.
비트코인 메인체인의 보안과 비트코인을 이용하는 별도 서비스의 보안은 같은 문제가 아니기 때문입니다.
그런데 왜 3,400 BTC를 다시 돌려줬을까?
사건은 여기서 더 이상해집니다.
공격자들은 비트코인 블록체인에 남긴 메시지를 통해 자신들을 ‘whitehats’, 즉 화이트햇이라고 표현했습니다.
그리고 Blockstream 측에 먼저 취약점을 고치라고 요구했습니다.
Blockstream이 브리지 노드 패치를 마쳤고 자금을 돌려줘도 안전하다는 메시지를 남긴 뒤, 9월 7일 공격자 측에서 3,400 BTC가 Federation 주소로 반환됐습니다.
빠져나간 금액의 약 85%입니다.
하지만 약 598.5 BTC는 공격자 측 주소에 남았습니다. (The Block 9월 7일 보도)

그렇다면 남은 비트코인은 정식 버그 보상금이었을까요?
현재까지 공개된 내용으로는 그렇게 볼 수 없습니다.
‘화이트햇’이라면서 왜 598.5 BTC는 안 돌려줬을까?
공격자 측은 이후 Blockstream에 10% 수준의 버그 바운티를 요구했습니다.
하지만 Blockstream은 이를 거부했습니다.
Blockstream은 허가 없이 자산을 가져간 뒤 반환을 조건으로 돈을 요구하는 행위는 책임 있는 취약점 공개가 아니라는 입장을 밝혔고, 남은 비트코인의 반환을 요구했습니다. (The Block 9월 11일 보도)
여기서 ‘화이트햇’이라는 말을 주의해서 볼 필요가 있습니다.
화이트햇 해커는 보통 보안 취약점을 찾아 피해가 발생하기 전에 운영사에 알리고, 사전에 정해진 절차나 협의에 따라 보상을 받는 보안 연구자를 말합니다.
이번 공격자들이 자신들을 화이트햇이라고 표현했다고 해서 그 성격이 자동으로 인정되는 것은 아닙니다.
특히 약 598.5 BTC를 공격자가 보상으로 가져가기로 Blockstream과 합의했다는 공개 자료는 확인되지 않습니다.
따라서
“해커가 598.5 BTC를 버그 바운티로 받았다”
라고 표현하기보다는,
“598.5 BTC를 반환하지 않은 상태에서 버그 바운티를 요구했다”
고 설명하는 것이 더 정확합니다.
그러면 비트코인 자체도 해킹될 수 있다는 뜻일까?
이번 사건만 놓고 보면 그렇게 볼 수 없습니다.
이번에 취약점이 발생한 것은 Bitcoin 메인체인이 아니라 Liquid가 사용하는 Elements 소프트웨어였습니다.
Bitcoin과 Liquid는 연결돼 있지만 서로 다른 블록체인입니다.
Liquid 공식 문서에서도 Bitcoin을 레이어1 블록체인, Liquid를 Bitcoin에 연결된 별도의 사이드체인으로 구분하고 있습니다. (Liquid Bitcoin vs Liquid)
따라서 일반 비트코인 지갑에 BTC를 갖고 있는 사람의 자산이 이번 취약점 때문에 자동으로 위험해진다는 뜻은 아닙니다.
다만 한 가지 중요한 교훈은 남습니다.
‘비트코인은 안전하다’와 ‘비트코인을 이용하는 모든 서비스가 안전하다’는 같은 말이 아닙니다.
비트코인 주변에는 거래소, 수탁업체, 지갑, 브리지, 사이드체인, 별도의 프로그램 코드가 붙어 있습니다.
그 가운데 하나에서 문제가 생겨도 큰 사고가 발생할 수 있습니다.
9월 18일 현재 복구는 어디까지 됐을까?
Liquid는 사고 이후 네트워크를 멈추고 패치를 진행했습니다.
9월 9일 취약점을 수정한 Elements 23.3.4가 공개됐고, 9월 10일에는 블록 생성과 Liquid 내부 거래가 다시 시작됐습니다.
하지만 Liquid에서 Bitcoin으로 실제 BTC를 꺼내는 peg-out 기능은 곧바로 재개되지 않았습니다.
Liquid의 9월 10일 공식 업데이트는 거래는 재개됐지만 peg-out은 최종 복구 작업이 진행되는 동안 계속 중단된다고 밝혔습니다. (Liquid 공식 업데이트)
9월 17일 공개된 보안 분석에서도 공격자가 반환하지 않은 약 598.5 BTC가 남아 있는 상황이 다시 확인됐습니다. (BlockSec 9월 17일 분석)
즉 공격자가 돈 대부분을 돌려줬다고 해서 사건 전체가 끝난 것은 아닙니다.
이번 사건에서 정말 눈여겨봐야 할 것은 무엇일까?
첫째, ‘비트코인’과 ‘비트코인을 이용하는 서비스’를 구분해야 합니다.
이번 사고는 비트코인 메인체인의 암호 체계가 깨진 사건이 아니었습니다.
둘째, 개인키만 지키면 모든 보안 문제가 끝나는 것도 아닙니다.
이번 사건처럼 거래를 검증하는 프로그램에 문제가 생기면 키가 직접 탈취되지 않아도 자산이 빠져나갈 수 있습니다.
셋째, ‘화이트햇’이라는 이름도 당사자가 스스로 붙인 표현인지, 사전에 허가받은 보안 연구인지 구분해야 합니다.
마지막으로 앞으로 볼 부분도 분명합니다.
남아 있는 약 598.5 BTC가 추가로 반환되는지,
BTC와 LBTC의 준비금 문제가 어떤 방식으로 완전히 정리되는지,
그리고 중단된 peg-out 기능이 언제 정상화되는지가 핵심입니다.
뉴알남 한 줄 정리
이번 ‘4천억원 비트코인 해킹’은 Bitcoin 블록체인 자체가 뚫린 사건이 아닙니다.
Bitcoin과 연결된 Liquid 사이드체인의 Elements 소프트웨어 취약점 때문에 실제 BTC가 뒷받침하지 않는 LBTC가 만들어졌고, 그 자산이 정상적인 peg-out 절차를 통과하면서 실제 BTC가 빠져나간 사건입니다.
약 4,000 BTC 가운데 3,400 BTC는 다시 돌아왔지만 약 598.5 BTC는 아직 반환되지 않은 상태입니다.
리퀴드 네트워크 해킹, 핵심 질문으로 한눈에 정리
Q. 비트코인 블록체인 자체가 해킹당한 건가요?
아닙니다.
이번에 취약점이 발생한 곳은 Bitcoin 메인체인이 아니라 Bitcoin과 연결된 Liquid Network의 Elements 소프트웨어입니다.
Q. 얼마나 많은 비트코인이 빠져나갔나요?
약 4,000 BTC 규모입니다.
당시 가치로 약 3억2천만달러였습니다.
Q. 어떻게 실제 비트코인을 가져갔나요?
소프트웨어 검증 취약점을 이용해 실제 BTC가 뒷받침하지 않는 LBTC를 만든 뒤, 이를 정상 LBTC처럼 peg-out 절차에 넣어 실제 BTC로 바꿨습니다.
Q. 개인키가 털린 건가요?
Liquid 측 설명과 관련 보도에 따르면 출금 승인 키 자체가 탈취된 사건은 아닙니다.
잘못 생성된 LBTC를 시스템이 정상 자산으로 받아들인 것이 핵심입니다.
Q. 공격자는 돈을 돌려줬나요?
일부 돌려줬습니다.
3,400 BTC를 반환했지만 약 598.5 BTC는 반환하지 않았습니다.
Q. 남은 598.5 BTC는 정식 버그 바운티인가요?
현재 공개된 자료에서 양측이 그 금액을 정식 보상으로 합의했다는 사실은 확인되지 않습니다.
공격자 측은 보상을 요구했고 Blockstream은 이를 거부했습니다.
Q. Liquid는 현재 정상화됐나요?
Liquid 내부 블록 생성과 거래는 재개됐습니다.
다만 공식 복구 과정에서 Bitcoin으로 빠져나가는 peg-out은 별도로 중단된 상태에서 복구 작업이 진행됐습니다.
Q. 일반 비트코인 보유자도 이번 사건 때문에 위험한가요?
이번 취약점이 Bitcoin 메인체인이나 일반 BTC 지갑에 그대로 적용되는 것은 아닙니다.
다만 거래소, 사이드체인, 브리지 등 어떤 서비스에 자산을 맡기고 이용하느냐에 따라 별도의 보안 위험은 존재할 수 있습니다.
오늘 뉴알남이 풀어드린 이슈, 이해에 도움이 되셨나요? 🙂
앞으로도 뉴스 속 궁금증을 쉽고 명쾌하게 풀어드리기 위해 노력하겠습니다!
주요 출처
사건 발생과 약 4,000 BTC 유출 규모
- Liquid Network 공식 사고·복구 업데이트
2026년 9월 6일 발생한 사고와 네트워크 중단, Elements 취약점, 키 탈취 여부, 이후 복구 진행 상황을 확인했습니다. - YTN 「4천억 원대 비트코인 털렸다」 영상
국내에 알려진 약 4천억원대 피해 규모와 사건 초기 보도 내용을 확인했습니다.
Bitcoin·Liquid·LBTC의 구조
- Liquid Network Technical Overview
Liquid가 Bitcoin과 별도로 운영되는 사이드체인이라는 점과 BTC·LBTC의 1대1 구조, peg-in·peg-out 방식을 확인했습니다. - Liquid Network — Bitcoin vs Liquid
Bitcoin 메인체인과 Liquid의 차이, LBTC의 생성·소각 및 실제 BTC 이동 구조를 확인했습니다.
공격 원인과 Elements 취약점
- Elements 23.3.4 공식 릴리스
9월 9일 공개된 긴급 업데이트에서 range proof 캐시 키를 강화한 수정 내용을 확인했습니다. - BlockSec — Liquid Network 공격 기술 분석
검증 캐시 취약점으로 담보 없는 LBTC가 만들어지고 실제 BTC가 빠져나간 공격 구조를 기술적으로 확인했습니다.
3,400 BTC 반환과 598.5 BTC 미반환
- The Block — Liquid attacker returns 3,400 BTC
공격자가 패치 이후 3,400 BTC를 반환했고 약 598.5 BTC가 남았다는 사실과 양측의 온체인 메시지 흐름을 확인했습니다.
‘화이트햇’ 주장과 버그 바운티 갈등
- The Block — Blockstream refuses bounty demand
공격자의 10% 버그 바운티 요구와 Blockstream의 거부 입장, 약 598.5 BTC 반환 요구를 확인했습니다. - Decrypt — Blockstream refuses ransom for remaining Bitcoin
Blockstream이 이번 행위를 화이트햇 활동으로 인정하지 않고 남은 자산 반환을 요구했다는 후속 입장을 교차확인했습니다.
패치와 네트워크 복구 상황
- Liquid Network 공식 복구 업데이트
Elements 23.3.4 적용, 블록 생성 및 Liquid 내부 거래 재개, peg-out 별도 중단 상태를 확인했습니다. - BlockSec 9월 17일 후속 분석
9월 17일 기준 약 598.5 BTC가 여전히 반환되지 않은 상황과 공격 과정을 다시 확인했습니다.
함께 읽으면 좋은 글
그렇다면 비트코인은 왜 여전히 ‘디지털 금’이라고 불릴까?
이번 사건은 비트코인 자체와 비트코인 주변 시스템의 위험을 구분해서 볼 필요가 있다는 점을 보여줍니다.
비트코인이 어떤 이유로 금과 비교되고, 실제로 장기 가치저장 수단이 될 수 있는지는 아래 글에서 이어서 볼 수 있습니다.